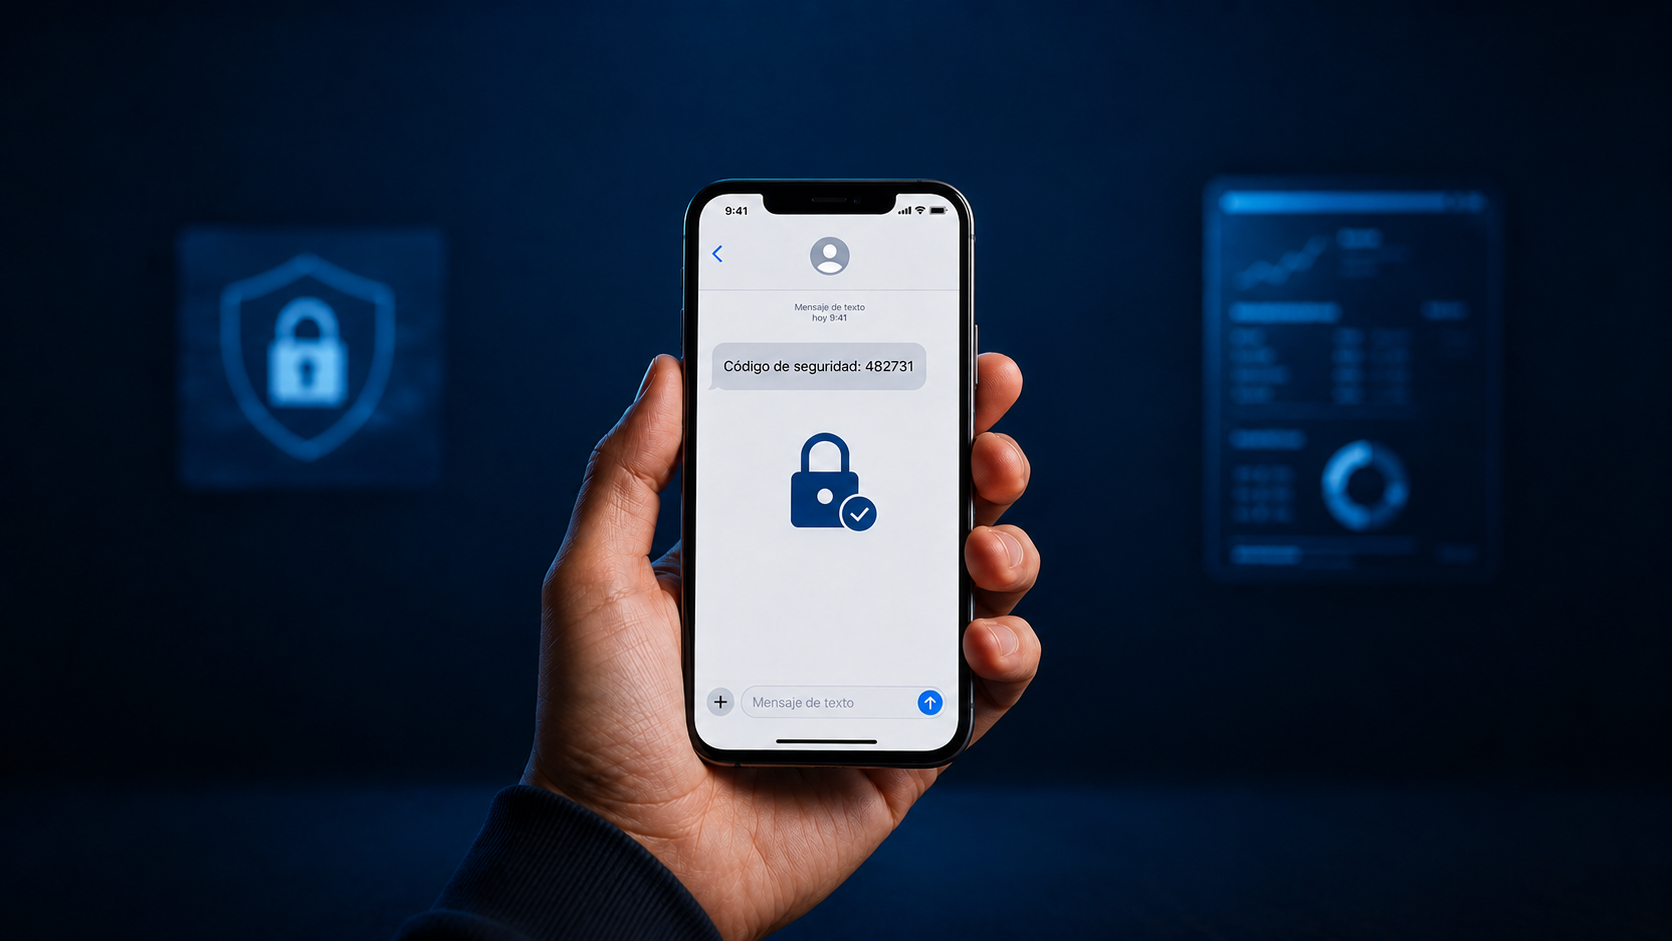
Ciudad de México, 2 de septiembre de 2026.— A partir de este miércoles, las instituciones bancarias podrán enviar códigos de seguridad mediante mensajes SMS para autenticar determinadas operaciones efectuadas a través de comisionistas de base tecnológica, como aplicaciones móviles y páginas de internet.
La modificación fue publicada el martes 1 de septiembre en el Diario Oficial de la Federación por la Comisión Nacional Bancaria y de Valores (CNBV), como parte de una actualización a las disposiciones aplicables a las instituciones de crédito.
¿Qué cambia para los clientes?
Dependiendo del tipo de operación y de los mecanismos implementados por cada banco, el usuario podrá recibir en su teléfono celular un código temporal que deberá ingresar para confirmar su identidad y autorizar la transacción.
La disposición establece que el cliente deberá ser informado cuando sea redirigido a la infraestructura tecnológica de la institución bancaria para completar el proceso de autenticación.
El cambio se aplica específicamente a operaciones realizadas mediante comisionistas de base tecnológica. Por ello, no significa que todas las transacciones bancarias deban confirmarse obligatoriamente por mensaje de texto.
Alerta ante posibles fraudes
La autorización para utilizar códigos SMS no significa que cualquier mensaje recibido sea legítimo. Los usuarios deberán verificar que la operación haya sido iniciada por ellos y nunca compartir las claves temporales con otras personas.
Los bancos no solicitan estos códigos mediante llamadas, mensajes de WhatsApp, correos electrónicos o enlaces desconocidos. Una persona que se presente como empleado de una institución financiera tampoco debe pedirlos.
La recomendación es evitar abrir enlaces incluidos en mensajes sospechosos y acceder directamente a la aplicación o página oficial del banco.
La modificación busca fortalecer los mecanismos de verificación de identidad ante el crecimiento de las operaciones financieras realizadas mediante aplicaciones y plataformas digitales.
About the Author